Bons plans du moment


Trouvez vos premières vulnérabilités grâce à une méthode pas à pas
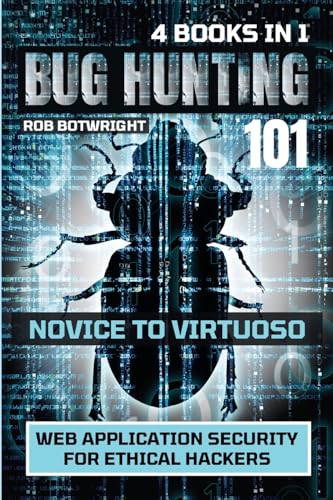
Vous bloquez sur les plateformes de bug bounty par manque de méthode ? Le manuel Bug Hunting 101: Web Application Security For Ethical Hackers répond précisément à ce besoin en vous fournissant un cadre de travail structuré pour vos recherches de failles.
Passez de la théorie universitaire à la pratique du terrain
Ce livre élimine le superflu pour se concentrer sur ce qui fonctionne réellement lors d'un audit de sécurité applicative :
- Compréhension des requêtes HTTP : Interceptez et modifiez le trafic pour observer les réponses du serveur.
- Automatisation de base : Utilisez les bons outils pour accélérer la phase de reconnaissance initiale.
- Pensée critique : Apprenez à penser comme un attaquant pour mieux protéger les actifs numériques.
Détails techniques du manuel
| Intitulé exact | Bug Hunting 101: Web Application Security For Ethical Hackers | Catégorie | Informatique / Sécurité informatique |
| Niveau requis | Connaissances de base en réseau et HTML | Objectif | Chasse aux bugs et sécurisation |